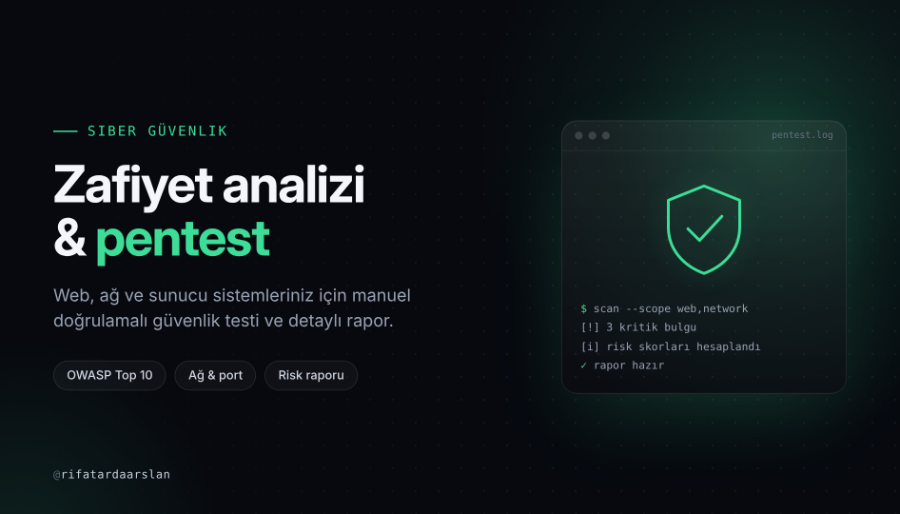
Siber dünyada tehditler her geçen gün gelişiyor — ben, sistemlerinizin bu tehditlere karşı dayanıklılığını profesyonel penetrasyon testleri (pentest) ile ölçüyorum.
Etik hacker yaklaşımıyla, sisteminizin zayıf noktalarını tespit eder, olası saldırı vektörlerini analiz eder ve tüm bulguları detaylı bir güvenlik raporuyla sunarım.
Bu hizmet, sadece açık bulmak değil, aynı zamanda sizi siber saldırılara karşı hazırlıklı ve korunaklı hale getirmeyi hedefler. Her proje, sistemin yapısına ve ihtiyacına göre özelleştirilir; hiçbir test otomatik tarama seviyesinde bırakılmaz; bulgular manuel olarak doğrulanır.
Uyguladığım testler arasında:
Web Uygulama Pentesti: OWASP Top 10 zafiyetleri (SQL Injection, XSS, CSRF, LFI/RFI, SSRF vb.) için manuel ve otomatik testler.
Ağ ve Port Güvenliği Testleri: Açık port, zayıf servis ve yanlış yapılandırılmış ağ servislerinin tespiti (Nmap, Metasploit, Hydra, Burp Suite).
Sunucu ve Sistem Testleri: SSH, FTP, SMTP gibi servislerin yapılandırma güvenliği, parola politikası testleri, kullanıcı yetkilendirme analizleri.
Sosyal Mühendislik Farkındalık Simülasyonları: Kurum içi güvenlik bilincini ölçmek için senaryolu testler (etik onaylı).
Veri Sızıntısı ve Bilgi Açığı Analizi: Arka planda erişilebilir veriler, açık dizinler veya şifrelenmemiş veri akışları.
Her proje sonunda size özel olarak hazırlanan teknik güvenlik raporu teslim edilir.
Raporun içeriği:
Tespit edilen açıkların teknik detayları
Açıkların potansiyel etkileri (risk skoru dahil)
Adım adım çözüm ve önlem önerileri
Sisteminizin genel güvenlik seviyesi değerlendirmesi
Tüm testler yazılı izinle, etik ve yasal sınırlar içinde yapılır.
Yalnızca size ait veya test yetkiniz olan sistemlerde çalışırım ve her proje öncesi kapsam netleştirilir. Gizlilik politikam gereği hiçbir veri veya test sonucu üçüncü kişilerle paylaşılmaz.
Kullandığım araçlardan bazıları: Burp Suite, Nmap, Nikto, SQLMap, Metasploit Framework, Wireshark, Hydra, Dirbuster, Gobuster, WPScan, John the Ripper, Nessus, ZAP Proxy ve özel Python/C# script’lerimdir.
Testler, canlı sisteminizi etkilemeyecek şekilde planlanır; riskli adımlar önceden sizinle konuşulur ve onayınız alınmadan uygulanmaz.
Amacım sizi saldırılardan sonra değil, önce korumak.
Birlikte çalışarak sistemlerinizi güçlendirebilir, müşterilerinizin ve kullanıcılarınızın verilerini çok daha güvenli hale getirebiliriz.
Tek web sitesi veya küçük sistem için temel güvenlik taraması (OWASP, Nmap).
Orta ölçekli sistemler için ağ, port ve web güvenlik analizi, detaylı rapor.
Kapsamlı pentest: web, ağ, erişim kontrolü, parola ve yapılandırma testleri.
1 Adet
2 Adet
3 Adet
2 Günde
4 Günde
7 Günde
Tek web sitesi veya küçük sistem için temel güvenlik taraması (OWASP, Nmap).
Orta ölçekli sistemler için ağ, port ve web güvenlik analizi, detaylı rapor.
Kapsamlı pentest: web, ağ, erişim kontrolü, parola ve yapılandırma testleri.


İnternet bağlantınız olmadığı için gerçek zamanlı işlemler durduruldu.
Bir süredir hareketsiz olduğun için çevrimiçi durumunu çevrimdışı olarak değiştirdik. Tekrar çevrimiçi olmak için sayfayı yenile!


Henüz Yorum Yapılmamış!